Cuando el ataque ya ha ocurrido: cómo preparar a la dirección para una cibercrisis
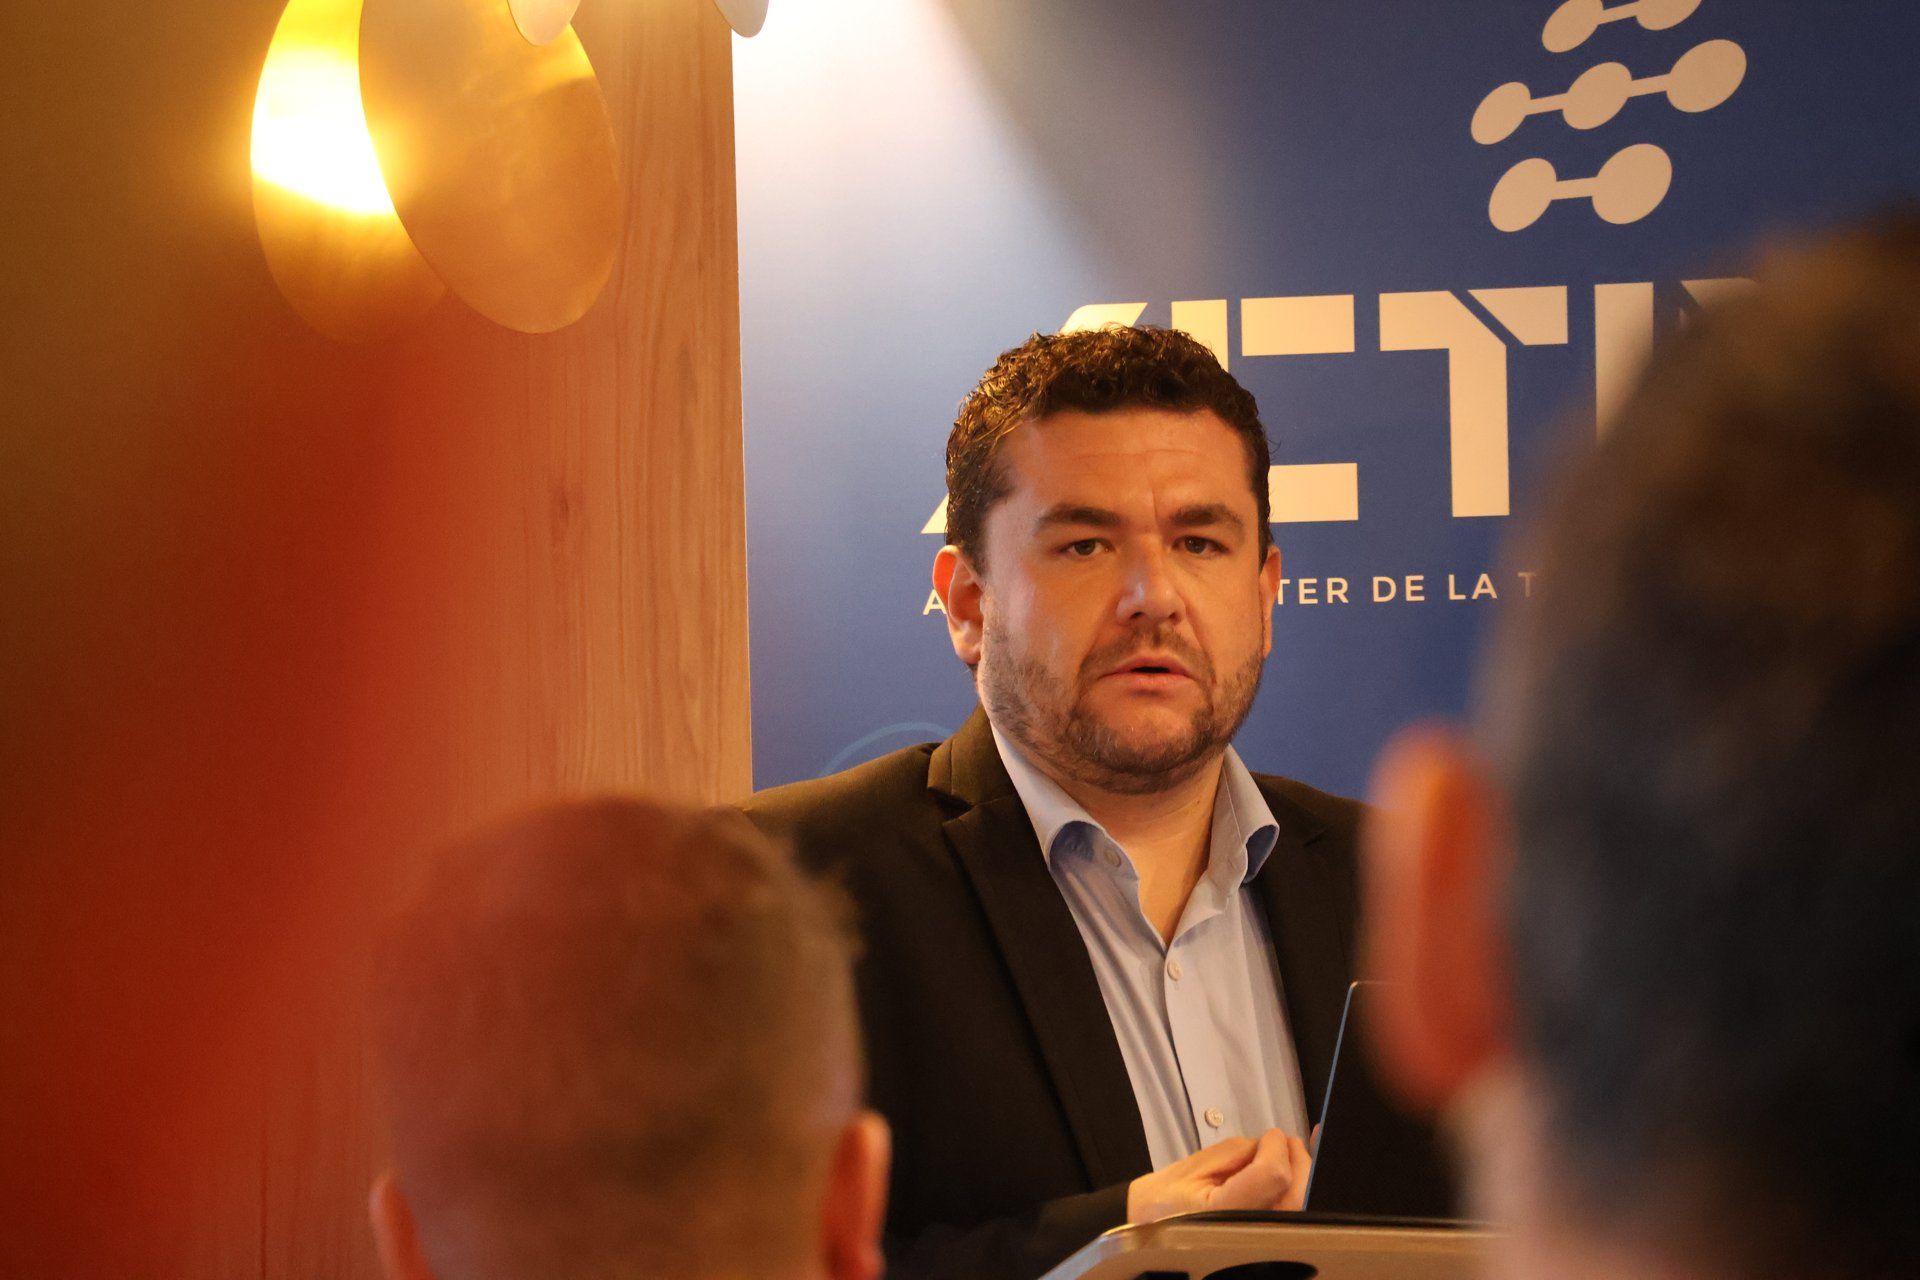
Nuestro compañero Yobany Barbosa, responsable del área de ciberseguridad de Var Group Andorra, dedicó su charla en ACTINN&Talks a un momento que ninguna empresa quiere vivir: el que llega después del ataque. La conferencia, titulada «Cuando el ataque ya ha tenido lugar», repasó las herramientas que necesitan los equipos de dirección para gestionar una cibercrisis desde el punto de vista estratégico.
ACTINN&Talks es el espacio de divulgación del clúster andorrano de la tecnología y la innovación. La sesión la condujo Nacho Martín, director de ACTINN.
Decidir bajo presión y sin toda la información
Yobany se centró en las decisiones que tienen que tomar los equipos directivos durante una cibercrisis. Es un momento de presión, con poco tiempo de reacción, en el que incluso puede faltar parte de la información necesaria.
Por eso hay que prepararlo antes: «Es importante que las organizaciones tengan definidos previamente unos criterios para determinar quién debe tomar las decisiones y cómo se debe actuar en función del tipo de incidente».
«El objetivo pasa por disponer de un marco de gestión que permita identificar el incidente y llegar hasta el cierre completo de la crisis», explicó Yobany, de manera que la organización pueda recuperar su capacidad operativa.
Qué hay que tener definido
La charla repasó también tres cuestiones que conviene resolver antes de que llegue el incidente:
- Qué perfiles deben formar parte de la mesa de crisis.
- Qué obligaciones legales y contractuales hay que tener en cuenta.
- Cuáles son las fases de la gestión de cualquier crisis.
Ensayar antes del incidente real
Otra de las recomendaciones fue hacer simulacros de cibercrisis, como los ejercicios de tipo «tabletop» o de mesa. Permiten a las organizaciones poner a prueba su capacidad de respuesta antes de que se produzca un incidente real.
La conclusión de la jornada: las empresas necesitan un marco de respuesta definido antes de cualquier incidente, sobre todo en la toma de decisiones, las obligaciones que hay que cumplir y la coordinación de los equipos.
¿Quieres saber si tu empresa tiene ese marco preparado? Habla con nuestro equipo de ciberseguridad.